1Password 于 2026 年 10 月推出 1Password for Agents,让经用户批准的个人 AI 智能体在不接收密码副本的情况下代为登录,但已声明这仅解决凭据处理问题,并不能完全防止智能体在登录后读取敏感信息或执行未经授权的操作。产品的合作名单与实际可用性存在差别,功能目前仅面向特定地域和账户类型逐步开放,最终安全性仍取决于各集成的具体实现与外部验证。
密码管理服务商1Password于2026年10月22日宣布推出1Password for Agents,让个人AI智能体在用户批准后登录网站,而不必直接接收或保存用户的密码。它试图解决的,是智能体从回答问题走向代人办事时的一道实际门槛:怎样让AI进入账户,又不把账户凭据交给模型。
但平台发布并不意味着所有合作连接都已开放。截至10月24日核验时,官方产品页仍将Muse和Grok Bot标为将在未来数日分阶段推出;Claude Duet、ChatGPT Work和dots等连接则在官方博客中列为即将推出。更重要的是,隐藏密码解决的是凭据处理问题,并不意味着智能体登录后无法读取敏感信息、执行错误操作,或每次行动都必须重新征得用户同意。
密码由1Password代填,用户批准的是登录请求
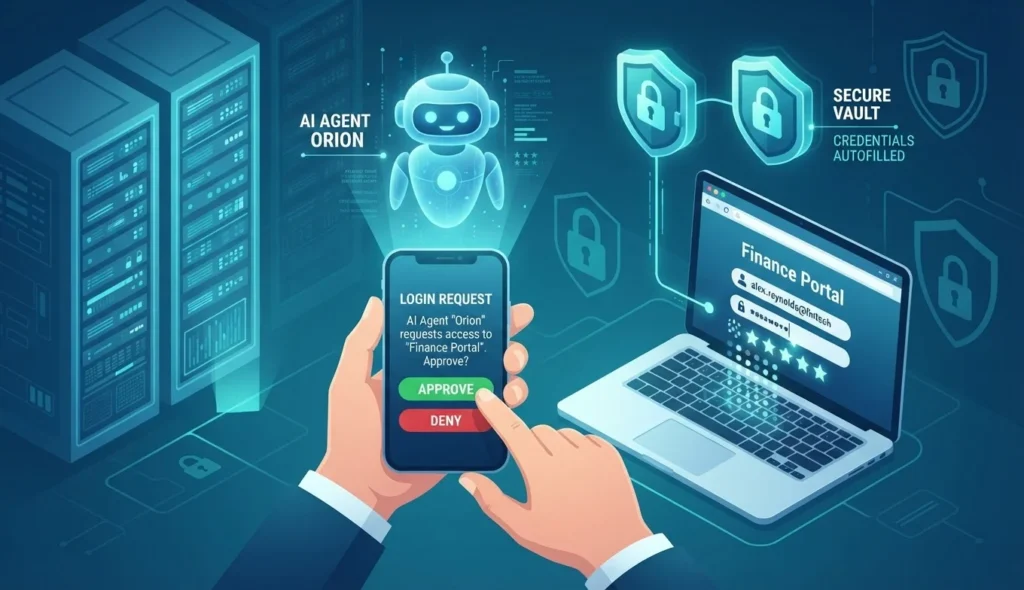
根据1Password的原始公告,当受支持的智能体来到网站登录页面时,会先使用一个独特的数字密钥向1Password验证自身身份。用户随后可以看到它需要哪项登录凭据、为什么需要,并在自己的设备上决定是否批准。
获得批准后,1Password直接将凭据填入登录表单,而不是发送给智能体。智能体在登录完成后继续执行任务。官方将这一浏览器登录机制称为Agentic Autofill,支持代填密码或一次性验证码。
这种安排区别于把密码粘贴到聊天窗口:后者直接把秘密交给了智能体系统,前者则试图让智能体获得完成任务所需的访问能力,同时把凭据本身留在独立的管理链路中。对用户而言,变化不是不用密码,而是不必为了让AI办事,再向AI提供一份密码副本。
官方FAQ还明确,连接智能体不会把整个密码库交给它。智能体针对任务提出登录请求,用户可以批准或拒绝;如果有多个匹配的已保存账户,也可以选择具体使用哪一个。其他已保存密码仍受端到端加密保护。
这些是1Password对产品机制的说明,并非本报道对集成进行实测或独立安全审计所得的结论。
合作名单不等于可用名单,账户区域也有限制
1Password在公告中列出了Meta的Muse、Anthropic的Claude、OpenAI、Grok Bot以及Town等合作方向。不过,判断用户现在能否使用,仍需要看每项连接的推出状态,而不能仅凭合作名单。
10月22日发布的官方博客给出了更具体的区分:Muse和Grok Bot的集成将在未来数日跨平台逐步推出;Claude Duet、OpenAI的ChatGPT Work和dots集成尚待推出;Town Townie的网页与iOS集成也标为即将推出。产品页同时保留候补名单入口,供用户等待相应连接开放。
费用和账户归属同样影响可用性。官方称,这项功能纳入1Password个人及家庭账户,无需额外支付1Password方面的功能费用;但博客进一步限定,目前支持的是1Password.com上的Individual和Family账户,1Password.eu和1Password.ca上的账户暂不支持。这里的限制指账户所属服务区域,不能简单理解成用户身处某个国家就一定可以或不可以使用。
此外,功能、设备平台、地区和登录方式要求可能因合作集成而异。因此,“平台已宣布推出”“某项连接正在开放”和“某个用户已经能够启用”,是三个不同层面的状态。
不让AI看到密码,为什么仍不能保证账户安全?
这次产品发布最需要区分的,是凭据保密与账户内行为控制。
密码是进入账户的一把钥匙,但账户里的邮件、订单、文件及可执行操作,并不会因为这把钥匙没有进入模型上下文,就自动对智能体不可见。1Password在FAQ中直接说明:智能体登录后,可能看到信息或采取行动,具体取决于智能体和目标网站。用户应当在批准前检查任务及所选账户。
这意味着,批准一次登录并不天然等同于批准每一笔交易、每一次发送或每一次修改。官方还说明,要求用户批准访问的频率可能因集成而异,不能把这一机制概括成“每次操作都强制人工确认”。
对于让智能体整理报销材料、查看账单或规划旅行的用户,真正需要弄清楚的,不只是密码是否会被模型看到,还包括登录后能读取哪些数据、能否改变账户内容,以及哪些后续动作需要再次确认。这些问题必须结合具体智能体、网站权限和集成设计判断,不能由一个统一的登录入口代替回答。
TechCrunch对这次发布的报道同样将产品置于消费者越来越多地允许AI代为访问个人账户的背景下。其描述与官方公布的请求、批准和代填流程一致,但这仍不构成对所有合作集成安全效果的独立验证。
从个人智能体预告,走向独立的登录授权平台
这并非1Password首次出现在智能体产品的安全设计中。AIFlux此前在Meta发布Muse的报道中,已记录Meta当时计划在之后加入1Password支持。10月22日的新进展,是1Password宣布一个面向多个个人智能体的独立平台,并进一步说明连接的推出次序、账户适用范围和登录流程,而不是简单重述此前的合作意向。
这也揭示了个人智能体产品化的一项变化:模型能否制定计划,只是完成真实任务的一个条件。要进入用户已经使用的服务,产品还需要处理身份验证、账户选择和授权请求。1Password试图把自己放在用户与多个智能体之间,让用户继续从一个密码库管理凭据,而不是把密码分散到不同AI服务中。
不过,“统一管理凭据”与“统一约束行为”仍是不同的能力。官方博客也承认,不同集成的防护措施和控制方式会有差异。对这项平台更准确的理解,是它为智能体登录建立了一道可见的授权关口,而不是为登录后的全部行为提供安全担保。
在各项连接陆续开放后,产品能否兑现承诺,仍需由具体集成的实际表现和外部验证回答。现阶段已经明确的是:用户可以不把密码直接交给模型,但仍需要认真决定,让哪个智能体进入哪个账户,以及允许它在里面做什么。