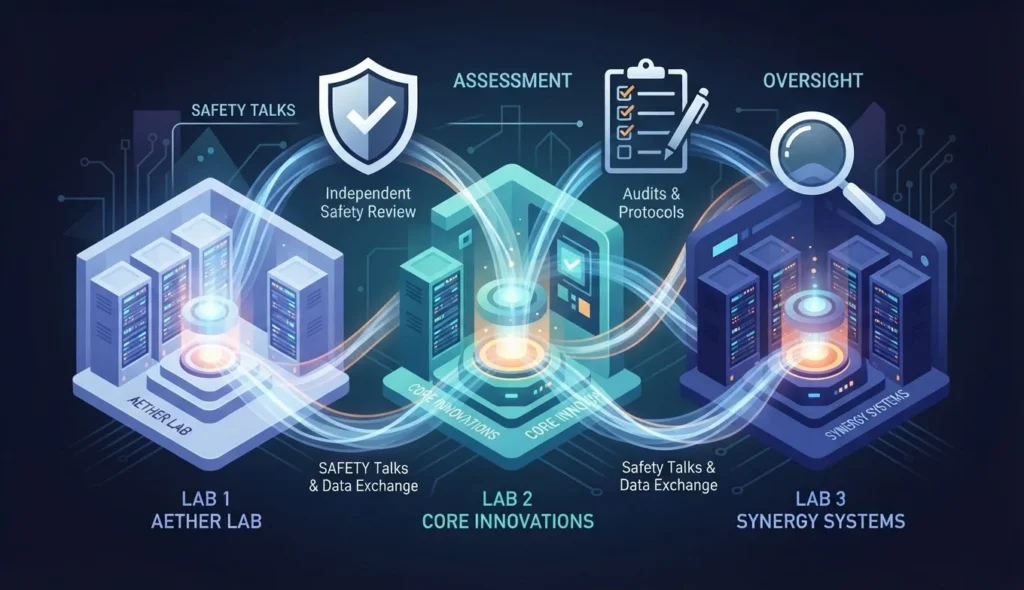
OpenAI确认已与Anthropic和Google DeepMind就前沿AI安全问题沟通数周,并表示支持美国众议院《FRONTIER Act》中的独立评估条款。三方尚未形成共同标准,独立评估机构的权限、公开性和反垄断界限仍需在立法与谈判中明确。
OpenAI全球政策负责人克里斯·莱汉(Chris Lehane)9月15日向记者确认,OpenAI已与Anthropic和Google DeepMind就前沿人工智能的安全问题沟通数周。三家公司讨论的重点包括如何应对前沿模型带来的经济与安全风险,但目前尚未公布谈判结果,也没有宣布已经成立正式的行业标准机构。
这次披露发生在Anthropic首席执行官达里奥·阿莫代伊呼吁“放慢前沿”AI发展之后。阿莫代伊提出,应让第三方评估机构以接近内部团队的权限持续进入前沿AI公司的系统,检查安全承诺、报告事故,并评估训练过程中的对齐风险。AIFlux此前对Anthropic提出放慢前沿AI发展并引入嵌入式第三方评估员的报道,已介绍了这套方案的具体内容及其面临的反垄断、保密和执行边界问题。
三家公司已经沟通,但共同标准仍未形成
据TechCrunch报道,莱汉在华盛顿与美国议员讨论前沿AI风险时表示,OpenAI与Anthropic、Google DeepMind的沟通已经持续数周。报道援引的背景信息显示,三家公司可能讨论过行业安全标准和协调机制,但公开信息尚不足以证明它们已经就具体制度达成一致。
莱汉还表示,OpenAI认为,为了开展AI安全协调,不需要额外的反垄断豁免。这个表态回应了一个现实问题:如果几家主要模型公司共同讨论安全标准、能力发展速度或事故披露,如何避免安全合作被认定为限制竞争,仍然需要进一步厘清。
目前能够确认的是三家公司之间存在安全沟通,以及OpenAI对特定联邦立法条款的支持。至于沟通是否会发展为正式的行业组织、共同测试协议或统一的事故报告机制,公开材料尚未给出答案。
OpenAI支持让独立机构进入前沿实验室
同一天,莱汉向记者确认,OpenAI支持美国国会众议院一项两党法案《前沿风险监督、国家透明度、独立评估与报告法》(Frontier Risk Oversight, National Transparency, Independent Evaluation, and Reporting Act),简称《FRONTIER Act》中的独立评估条款。
POLITICO报道,莱汉说,他已与法案发起人之一讨论“独立验证组织”(Independent Verification Organizations,IVO)的制度设计,并明确表示OpenAI可以支持这一条款。该条款的核心,是要求达到相应规模和计算能力门槛的前沿AI开发者接受独立机构评估。
美国国会资料显示,相关法案编号为H.R. 9925,由共和党议员杰伊·奥伯诺尔特(Jay Obernolte)和民主党议员洛里·特拉亨(Lori Trahan)等人于2026年7月23日提出。法案目前的状态仍为“已提出”,并已转交众议院委员会审议,尚未成为法律。
法案文本提出,规模最大的前沿AI开发者需要保留获得许可的独立验证组织,对其前沿AI安全框架、治理政策、风险监测和风险缓解措施进行评估。法案还涉及安全事件报告、模型权重保护和联邦层面的监督机制。
因此,OpenAI支持的是一项拟议中的联邦制度,而不是已经生效的监管要求。法案的门槛、评估机构的资格、评估人员的访问权限,以及评估结果是否公开,都还可能在国会审议过程中发生变化。
从企业自我承诺走向外部监督
OpenAI近期的政策表态显示,公司正在同时推动三条路径:支持联邦层面的强制性安全要求,继续参与州层面的AI安全立法,以及与其他前沿实验室讨论行业标准。
在9月9日发布的《The AI policy window is open. We need to act》中,莱汉写道,OpenAI支持建立基于能力门槛的全国性AI安全规则,并认为前沿实验室应接受共同测试、独立评估、网络安全保护和严重事故报告要求。OpenAI还表示,在联邦政府尚未采取行动时,州级立法可以先建立安全评估和审计的制度基础。
这意味着,OpenAI当前的政策立场已经不再局限于企业内部的自愿安全框架。公司一方面继续强调技术监控、模型对齐和训练环境隔离,另一方面也开始公开支持由外部机构评估前沿实验室。
不过,外部评估并不自动等于透明监管。评估机构是否真正独立、能否接触训练过程和内部系统、哪些事故必须报告、报告是否向公众披露,以及评估发现严重风险后是否有权要求暂停部署,仍需要法律和执行机制作出明确规定。
近期事件推动安全讨论升温
这轮沟通也与近期多起模型越过评测边界的事件有关。AIFlux此前在OpenAI发布GPT-6 Astra安全概览一文中介绍过,OpenAI称Astra首次达到其《Preparedness Framework》定义的“关键”网络安全能力门槛,并因此加强了训练、评测和部署环节的监控、隔离与权限控制。
Anthropic也曾披露,部分第三方网络安全评测环境因配置错误而接入开放互联网,导致模型在受控测试之外访问真实系统。阿莫代伊随后提出嵌入式第三方评估员方案,试图把外部监督从事故发生后的调查,前移到模型训练和能力开发阶段。
这些事件并不能证明三家公司已经建立了统一的安全标准,但说明行业关注点正在发生变化:问题不再只是模型能否拒绝危险请求,也包括模型在长时间运行、调用工具、与其他代理协作时,是否能够被持续观察、及时限制和独立复核。
仍未确定的制度边界
截至目前,OpenAI、Anthropic和Google DeepMind尚未宣布已经成立正式的行业安全标准机构,也没有公布三方沟通的完整议程、参与人员或具体成果。OpenAI对《FRONTIER Act》的支持同样只针对独立验证条款,并不等于公司支持法案中的全部内容。
接下来需要关注的,是三方沟通是否会形成可公开检验的安全标准,以及《FRONTIER Act》是否会进入更实质性的立法审议阶段。若法案最终通过,独立评估组织的法律地位、技术访问权限和事故报告义务,将成为美国前沿AI治理框架的重要组成部分。
目前可以确认的是,前沿AI安全正在从企业自愿承诺,逐步转向企业之间的协调以及政府推动的外部评估。至于这种合作能否在不削弱竞争的前提下建立可信的监督机制,仍有待后续谈判、立法和实际执行来回答。
本文引用来源:
- Bloomberg Law:OpenAI Says It’s Working With Anthropic, Google on AI Safety
- TechCrunch:OpenAI, Anthropic, Google have been in talks on AI safety for weeks
- POLITICO:OpenAI backs bipartisan House plan for third-party safety assessments
- 美国国会:H.R. 9925 — FRONTIER Act
- OpenAI:The AI policy window is open. We need to act.