以色列初创公司 AIR Security 公布已在两轮种子融资中筹得 5000 万美元,聚焦企业级 AI Agent 运行时的插件、技能、MCP 服务器和外部依赖的持续信任与治理。公司提出在发现、持续检查与运行时拦截层面保护 Agent 上下文,并披露了自研研究如“MCPJacking”案例,但其检测准确率与实际防护效果仍需独立验证。
以色列 AI 安全初创公司 AIR Security 于 2026 年 9 月 1 日公开亮相,并宣布已在两轮种子融资中筹集 5000 万美元。公司希望解决的问题,不是模型本身是否安全,而是企业 AI Agent 在运行过程中不断接入的技能、插件、MCP 服务器、子 Agent 和外部内容是否可信。
据 TechCrunch 的报道,AIR 的第一轮融资金额为 1000 万美元,由 Sequoia Capital 领投;第二轮融资金额为 4000 万美元,由 Greenoaks 领投。两轮融资在几周内相继完成。PYMNTS 也对这笔融资进行了 交叉报道。
AIR 由 Yair Saban 和 Niv Hoffman 创立,两人曾在以色列军事情报部门 Unit 8200 从事进攻性网络安全工作。TechCrunch 引述公司方面的说法称,AIR 目前拥有 40 名左右员工,客户超过 20 家,其中约四分之一是大型企业。公司表示,金融服务和制药等受到严格监管的行业,目前对这类产品的需求最为明显。
AI Agent的“软件供应链”正在形成
传统软件通常通过应用商店、签名驱动程序、依赖管理和漏洞扫描来建立一定的信任机制。但 AI Agent 的能力边界往往由外部组件动态扩展:一个 Agent 可以加载一组技能,连接 MCP 服务器,读取网页和企业内部数据,也可以调用插件或其他 Agent 来完成任务。
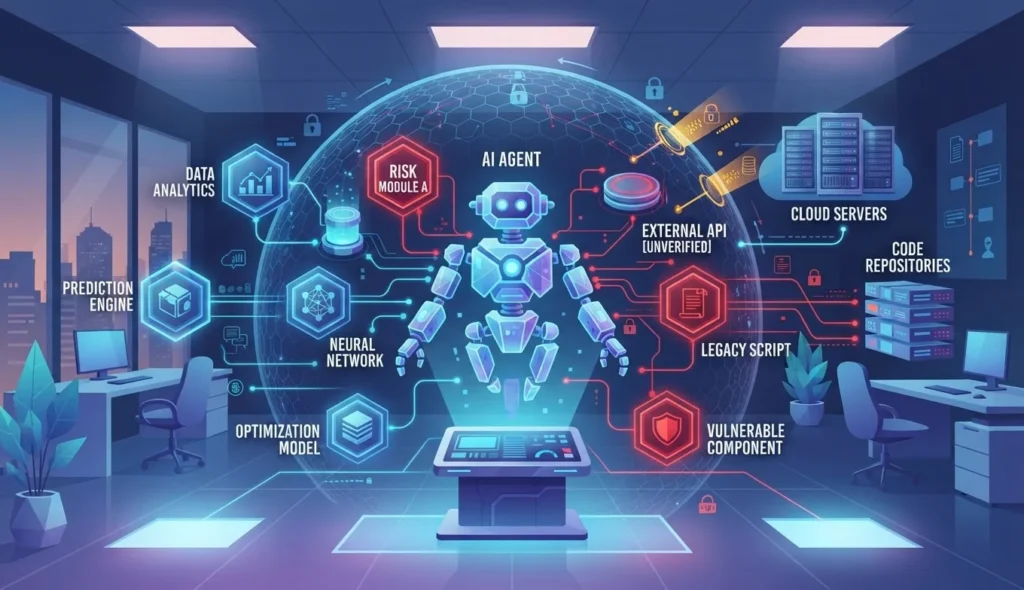
这意味着,企业部署的不再只是一个模型或一个固定应用,而是一条由模型、运行框架、工具、代码仓库、数据源和权限组成的组合式软件供应链。任何一个环节发生变化,都可能影响 Agent 最终执行的动作。
AIR 首席执行官 Saban 对 TechCrunch 表示,当前技能、插件和 MCP 的治理方式,还没有达到驱动程序或其他能够向系统加载代码的软件组件所应有的水平。他认为,企业需要知道组件由谁提供、是否发生过变化,以及它是否仍然符合组织的安全标准。
这一风险并不只存在于理论中。AIR 在其官网发布的研究中称,曾发现官方 MCP Registry 中有 155 个 MCP 条目指向已经失效、但域名可以重新注册的服务。公司把这种攻击称为“MCPJacking”,并表示重新取得域名后,攻击者可能让依赖原有条目的 Agent 连接到新的服务器。相关结论来自 AIR 自身的研究和演示,尚待独立机构复测。
AIFlux 此前对 Hugging Face 7 月 AI 代理入侵事件的技术复盘的整理也显示,当 Agent 获得工具、网络路径和更长的任务链后,风险可能从模型输出层面延伸到凭证、数据处理管线和生产基础设施。
AIR试图把检查延伸到运行时
AIR 的产品主要包含三层思路。第一层是发现企业环境中正在运行的 Agent,包括 IT 部门批准的系统和员工私下使用的工具;第二层是持续检查 Agent 所加载的技能、插件、MCP 服务器及其依赖;第三层是在 Agent 执行动作时进行拦截和分析,并依据企业政策阻止不合规组件与软件或外部来源交互。
公司官网将这一定位概括为保护 Agent 的“上下文”。按照 AIR 的说法,威胁可能来自未经审查的插件、恶意网页或不断变化的内部数据,防护不能只在安装时进行一次扫描,而需要在组件变化或再次被调用时重新验证。
AIR 表示,其平台目前会从公开网络发现的技能和 add-ons 中过滤掉约 27%。这一比例属于公司自报数据,并不代表整个 AI Agent 生态的普遍风险水平,也没有看到独立的公开复测结果。它更准确地说明了 AIR 对自身扫描范围和判定结果的描述,而不是一个行业基准。
这种“持续重新验证”的思路,也区别于只检查一次代码内容的传统扫描。一个技能在安装当天可能没有恶意代码,但它依赖的 GitHub 账户、软件包、域名或云服务之后可能发生转移、失效或被重新注册。AIR 在另一项研究中称,曾发现 178 个技能依赖可被接管的代码仓库,涉及 23,812 个 Agent;这些数字同样来自公司自己的研究,应与经过独立审计的行业统计区分开来。
竞争焦点从模型安全转向控制平面
AIR 并不是这一领域唯一的创业公司。TechCrunch 提到,Noma Security 提供 Agent、MCP 服务器和技能的发现、访问控制与运行时监控;Zenity 也提供面向企业的 AI 安全和治理工具。Astrix Security 关注 Agent 和 MCP 的身份发现与控制,Operant AI 则提供 Agent 防护和 MCP 网关。
融资规模显示,投资者正在把 Agent 安全视为独立的企业软件类别。TechCrunch 报道称,Zenity 于 8 月完成 1.25 亿美元 C 轮融资,Noma 此前完成 1 亿美元 B 轮融资。不过,不同公司的产品边界并不完全相同,融资金额也不能直接等同于商业化能力或安全效果。
AIR 的差异化主张,是持续审查整个 add-on 生态,而不仅仅是发现企业里存在多少 Agent。Sequoia 合伙人 Bogomil Balkansky 在 TechCrunch 引述的声明中说,实时检查企业 Agent 触碰的技能、插件、MCP 服务器和子 Agent,且在它们发生变化时重新检查,是一个基础设施问题,而不只是更换一个扫描器的问题。
更广泛的行业变化是,企业 AI 安全正在从“保护模型”转向“管理模型周围的控制平面”。企业需要回答的不仅是某个模型能否生成安全答案,还包括:Agent 访问了哪些数据,使用了哪些工具,谁批准了这些权限,外部依赖是否变化,以及发生异常时能否及时切断并留下可审计记录。
Cloudflare 开源 Cloudflare OS 并把权限与责任写入 Agent 运行时的尝试,反映了同一个方向:权限、凭证、审计和人工审批开始被视为 Agent 系统的一部分,而不是部署完成后的附加设置。
仍待验证的,是安全效果而非产品叙事
AIR 计划使用新资金招聘研究人员,并扩大在美国和欧洲的市场团队。公司已经公开了产品定位、研究案例和部分客户规模,但目前公开信息仍不足以判断其过滤比例、检测准确率、误报率,以及在大型企业复杂权限环境中的实际表现。
同样,AIR 所说的 27% 过滤率也需要更多背景信息:被检测的技能和 add-ons 总数是多少,判定标准是否包含仅仅存在潜在依赖风险的组件,过滤结果是否经过人工复核,以及这些组件最终是否真的造成过损害。没有这些信息,该比例不能单独用来推导整个 Agent 生态的安全程度。
可以确认的是,随着企业让 AI Agent 连接数据库、代码仓库、邮件和互联网,围绕 Agent 外部工具形成的供应链已经成为新的安全管理对象。AIR 的融资说明了资本市场对这一问题的关注,但企业最终是否愿意为独立的跨厂商控制层付费,仍取决于这类平台能否把持续扫描转化为可执行的权限、阻断和审计能力。
来源: TechCrunch、PYMNTS、AIR Security 官方网站、AIR 官方博客:AIR Comes Out of Stealth、AIR 官方研究:MCPJacking。