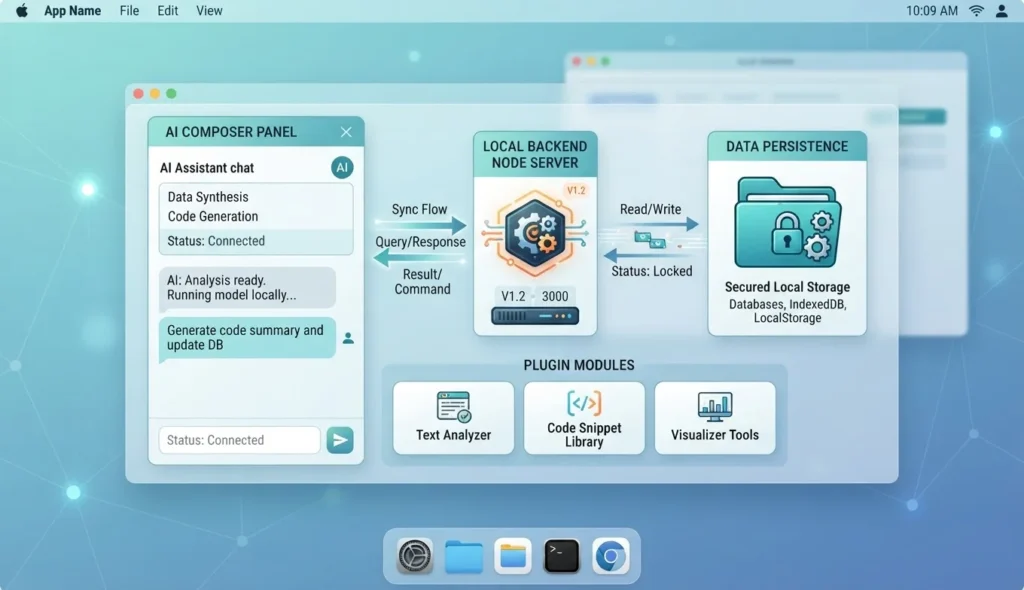
MiniMax 在 MiniMax Code 桌面客户端推出 Mini App,允许以插件形式安装、拥有前端界面和 Node.js 后端、保存数据并与智能体双向协作,旨在把一次性回答转变为可持续的工作空间。该功能目前仅面向 macOS 和 Windows 本地会话,强调本地凭据托管、双向调用和持久化数据目录,但并不等同于云端托管或跨设备同步,安全与稳定性仍取决于具体应用与授权链路。
MiniMax宣布在MiniMax Code桌面客户端中推出Mini App:一种以插件形式安装、拥有前端界面和Node.js后端、能够保存数据并与智能体双向协作的应用。它试图解决的问题,不是让AI再生成一个页面,而是让任务结果在对话结束后仍有可以继续查看、修改和推进的工作空间。
根据官方发布公告,此次发布包括Mini App运行时、用于创建应用的/miniapp-creator,以及插件市场中的官方应用和开源社区仓库。其可用范围有明确限制:目前面向macOS和Windows桌面版的本地会话,并非部署在云端、可供所有会话直接访问的托管应用服务。
从一次性回答到保留状态的工作台
MiniMax提出的使用场景,是用户已经把代码修改、消息整理或资料分析交给智能体,却仍需要在不同对话中寻找上下文。生成一个HTML看板可以汇总信息,但如果没有后端和持久化机制,它往往只是生成时刻的一份快照。
Mini App增加的是应用运行层。官方开发文档说明,Node服务按需启动,承担获取数据和保存结果的工作;应用数据目录可跨重启、更新和升级保留。界面可以显示在会话侧栏,也可以弹出为独立窗口。
这种设计让页面不仅展示智能体的答案,还成为后续操作的入口。不过,“持续运行”不等于脱离客户端的全天候云服务。文档明确指出,云端、SSH和Remote Control会话不会在用户本机启动Mini App。数据目录能够保留,也不等于已经提供跨设备同步或备份保证。
双向调用改变了什么
从结构看,Mini App是在兼容MiniMax Plugin协议的扩展中,加入miniapp.json清单、前端和Node.js服务。宿主MiniMax Code负责进程、端口、认证、凭据,以及支持回滚的应用发布;插件开发者负责界面和业务逻辑。
这里的关键是双向调用。应用后端可通过托管的模型上下文协议(MCP)服务,把业务能力作为工具提供给智能体;应用也可以请求智能体在后台处理任务。页面操作和智能体调用因而有机会复用同一套业务逻辑,而不只是把页面内容重新复制到聊天框。
例如,官方展示的CadQuery Viewer允许用户在三维模型上标记位置,再把相关内容交回对话,由智能体继续修改。股票看板用于聚合知识星球、进门财经和腾讯文档中的信息;自驾路线规划应用则组合路线、地点搜索与图像生成。这些是厂商介绍的场景,不能据此认定所有外部数据源都已向任意用户开放,也不能替代实际使用测试。
MiniMax还把MiniMax Bot作为这一架构的例子:主机器人可把长任务交给后台智能体会话,再汇总检查结果。公告称,许多Bot更新只需修改插件,不必等待桌面客户端发版。这说明其目标不只是生成小工具,也包括把部分智能体工作流从客户端主体中拆分出来。
自动创建应用,首先要证明数据能读到
创建工具的快速入门文档描述了一套从需求到页面的流程:理解需求、确认数据链路、初始化插件包、编写前后端、发布打开,再通过内置浏览器检查页面结构和交互。
其中一个值得注意的约束是,智能体应先对每个数据源执行一次只读查询,核对授权、字段和真实响应;如果失败,就停止并说明原因,而不是用示例数据填满界面。这把“页面看起来完成了”与“真实业务链路可用”区分开来。
但这是官方规定的创建流程,并不是本文独立验证的成功率。生成界面、接通授权、正确写回业务系统,以及长期稳定运行,是不同层次的能力;截图检查也不能单独证明业务结果正确。
社区仓库不等于所有应用都已获得验证
MiniMax-Code-MiniApps社区仓库提供完整插件包、源码和使用说明,可见的应用包括Token用量看板、Git提交历史视图和自驾路线规划工具。仓库将应用按作者和插件标识组织,并要求贡献者说明数据访问、兼容性和测试情况。
仓库同时提醒,用户应逐个检查应用README中的客户端版本、操作系统、配置和已知限制;其中一些展示图明确使用了合成数据。开源代码和可下载的插件包,能够帮助用户检查实现,却不能自动证明应用已经在其环境中稳定工作。
发布公告还介绍了更多应用和MiniMax Bot源码,但本文对仓库的核验限于公开页面与说明,未逐一安装或运行这些插件。官方市场应用、社区贡献包与用户现场生成的应用,也不应被视为具有完全相同的交付和验证程度。
凭据托管不是完整沙箱
MiniMax称,账户凭据由宿主持有,插件和页面不能直接访问;连接器和智能体能力必须先在清单中声明,服务端口只对应用自己的页面和智能体开放。页面要把内容交给会话时,内容会先进入用户输入框,供用户审阅、修改和确认,而不是直接代替用户发送。
这些机制分别限制凭据暴露、能力调用和页面到会话的交接,但不能合并理解为“所有操作都安全”。输入框确认约束的是这一交接路径,不意味着每一次后台工作或业务系统写入都必然经过相同的人工确认。
更重要的是,公告明确警告:Mini App代码在用户机器上,以用户身份运行,只应安装可信来源的软件包。因此,宿主管理凭据并不等于插件被置于完整的操作系统级沙箱,也不能据此承诺数据不会外传或恶意代码无法接触本地资源。
Mini App的意义,在于尝试把智能体从一次性交付答案的聊天工具,延伸为可以反复修改和继续工作的应用环境。它能否真正承担专业任务,仍取决于具体应用的数据授权、业务逻辑、运行稳定性和权限控制。本文核验了官方公告、开发文档与公开仓库,未安装桌面客户端、执行插件或独立测试其安全效果。