美国AI安全公司Reco完成5500万美元融资,资金来自AT&T Ventures等,累计融资达1.4亿美元。公司将把资金用于扩张团队与客户支持,并推动其将Agent安全从模型防护扩展到身份与权限治理的产品定位。
美国人工智能安全初创公司 Reco 于2026年9月29日宣布完成5500万美元新增融资。AT&T Ventures参与战略投资,Forestay和Quadrille Capital加入投资者名单。公司表示,这笔资金将用于招聘、销售、合作伙伴关系和客户支持;加上今年2月完成的3000万美元B轮融资,Reco累计融资达到1.4亿美元。
这轮融资也说明,围绕AI Agent的安全竞争正在从单一模型防护扩展到企业运行环境:安全团队不仅需要判断一个Agent是否会生成错误内容,还要知道它是谁、能够访问哪些应用和数据、调用过哪些工具,以及权限是否会随着任务变化而被过度扩大。
Reco押注企业内部的“Agent蔓延”
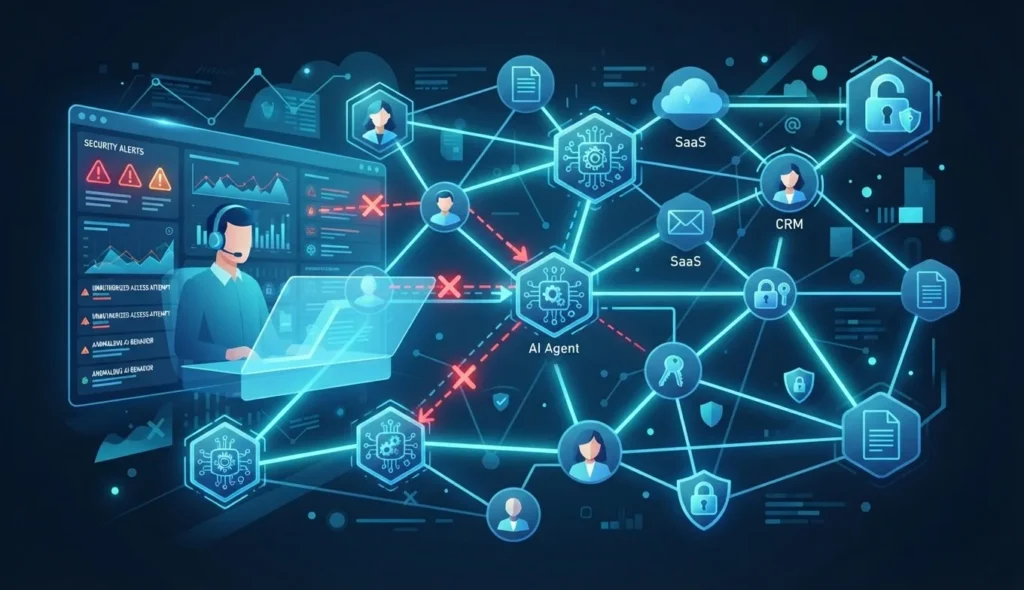
Reco成立初期主要面向SaaS和AI平台提供安全映射与治理工具。随着企业把更多自动化系统接入客户关系管理、代码、财务和内部知识库,公司的产品定位逐步扩大,转向一套连接AI Agent、应用、人员、账户和权限的上下文图谱。
Reco称,这套图谱可以帮助企业发现Agent能够访问的资源,并回收不必要的访问权限。公司目前表示,平台已接入280多个应用,拥有100多家客户。TechCrunch报道援引Reco联合创始人兼首席执行官Ofer Klein称,一家《财富》杂志百强企业客户的环境中,平台发现了约2.1万个企业此前并不知道的Agent。
不过,这些客户规模、收入和Agent数量主要来自Reco及其管理层披露,尚未见到独立审计或公开客户清单对所有数字进行验证。对于企业安全产品而言,发现了多少对象固然重要,但更关键的问题是这些发现能否转化为准确的身份归属、最小权限配置和可执行的处置流程。
Reco还向TechCrunch描述了另一宗由公司识别的案例:一家大型金融服务机构中,一个由前员工建立的Agent仍能访问Salesforce,并将数据分享给企业无法识别的域名。该案例是Reco的公司披露,不能单独视为经过第三方调查确认的普遍风险比例,但它揭示了Agent安全与传统员工离职、服务账户和第三方连接之间的交叉地带。
从SaaS安全延伸到运行时控制
Reco今年2月宣布的B轮融资为3000万美元,由Zeev Ventures领投,Insight Partners、boldstart ventures和Angular Ventures等既有投资者参与,Workday Ventures、TIAA Ventures、S Ventures以及Quadrille Capital加入。Reco当时表示,B轮后累计融资约8500万美元,并称2025年年度经常性收入增长了400%。
在最新一轮融资中,Klein告诉TechCrunch,公司的估值较2月公布B轮时“翻了一倍以上”,目前处于“数亿美元的高位区间”;公司的年度经常性收入达到“数千万美元”规模,预计今年增长至原来的三倍。上述估值和收入数字仍属于公司管理层披露,具体金额没有公开。
Reco表示,平台可以通过浏览器和网络信号发现那些不直接连接到已集成应用的Agent,并检查提示词和工具调用。公司的产品页面则将能力概括为把Agent安全、身份治理和威胁检测结合起来。对企业来说,这代表安全控制面正在发生变化:权限不再只附着于人类用户,也开始附着于代表用户行动的非人类身份、自动化流程和跨应用连接。
这类产品的难点在于,Agent不是一个静态的软件包。它可能调用外部模型、MCP服务器、插件或企业内部API,也可能继承创建者的账户权限。一次看似正常的工具调用,与连续调用、跨系统传输数据或在权限边界外重复尝试结合起来后,才可能显现出风险。因此,单纯扫描应用清单,往往不足以解释Agent在运行过程中实际做了什么。
AIFlux此前报道的AIUC完成4000万美元A轮融资,押注AI Agent审计与保险基础设施关注的是部署前的测试、认证与保险;Reco则更强调持续发现、身份关系和权限控制。两者定位不同,但都反映出企业开始把Agent视为需要被审计和治理的业务主体,而不只是模型的一个接口。
安全创业公司正在涌入同一市场
TechCrunch在报道中指出,公开的Crunchbase和PitchBook资料显示,市场上已经出现至少几十家提供某种AI Agent安全服务的公司。它们的重点并不完全相同:有的审查Agent使用的工具,有的控制数据访问,有的负责终端检测与响应,还有的专门寻找企业内部未经批准的AI使用。
这一市场的共同背景是,企业部署Agent的速度可能快于安全团队建立资产清单和权限地图的速度。Agent一旦进入生产环境,风险就不再局限于模型输出是否准确,而会延伸到数据泄露、过度调用、凭证滥用、供应链连接和责任追踪。
Google将Agent Anomaly Detection推入私有预览:开始审计AI代理的运行行为所涉及的运行时异常检测,也把注意力从最终答案转向推理轨迹、工具调用和遥测数据。Google的产品仍处于私有预览,而Reco的融资则表明,围绕这一问题的商业需求已经从功能试验进入资本竞争阶段。
对投资者而言,Reco的吸引力可能在于它已经拥有SaaS安全的应用覆盖和企业客户基础,可以把Agent治理作为现有安全平台的延伸,而不是从零开始建立新的控制面。对客户而言,问题则更加具体:平台能否准确区分正常的自动化与危险的异常行为,能否在不打断业务的情况下收紧权限,以及发现异常后能否真正暂停或回滚操作。
融资并不等于风险已经得到解决
Reco这轮融资确认了资金规模、投资方和公司的扩张方向,但并不能证明其平台已经覆盖所有企业Agent,也不能证明公司披露的客户数量、收入增长或发现案例代表整个市场。
同样,拥有应用地图也不等于拥有完整的安全控制。企业还需要解决身份生命周期、凭证隔离、最小权限、人工审批、工具调用审计和事故回滚等问题。对于涉及支付、客户资料、源代码和外部网络的Agent,安全团队通常必须将发现能力与明确的策略、审批机制和责任归属结合起来。
因此,Reco的最新融资更值得被视为一个市场信号:企业AI安全的重点正在从“有没有使用模型”转向“哪些非人类身份正在代表企业行动”。随着Agent数量继续增长,能够连接资产发现、权限治理和运行时检测的产品,可能成为企业采用自主系统之前必须补上的一层基础设施。但这类产品的实际价值,仍需要由长期部署数据、独立评估和公开事故处置结果来验证。
来源
- TechCrunch:Reco raises $55M as AI agent security startups crowd the market
- Reco官方公告:Reco Raises $55 Million in Additional Funding with Participation from AT&T Ventures
- Reco官方公告:Reco Raises $30M Series B to Secure SaaS and AI Environments
- Microsoft Security:Least privilege for AI agents
- OWASP:Top 10 for Agentic Applications